Статьи и руководства — страница 3
Технические статьи, руководства по защите трафика и кейсы клиентов. Отдельный большой раздел — разборы конкретных ботов: кто это, что делает в логах и что с ним делать.
Random Packet Flood и Garbage Packet Flood: атаки случайными и некорректными пакетами
Чем рандомизированный поток отличается от мусорных пакетов, почему одна сигнатура не покрывает все варианты и почему WAF не останавливает пакеты до HTTP.
TCP Flood, ACK Flood, SYN-ACK Flood, RST Flood, FIN Flood и PSH-ACK Flood
Чем ACK, SYN-ACK, RST, FIN и PSH-ACK Flood отличаются от SYN Flood, почему узким местом часто становится pps и почему WAF не видит пакеты вне HTTP.
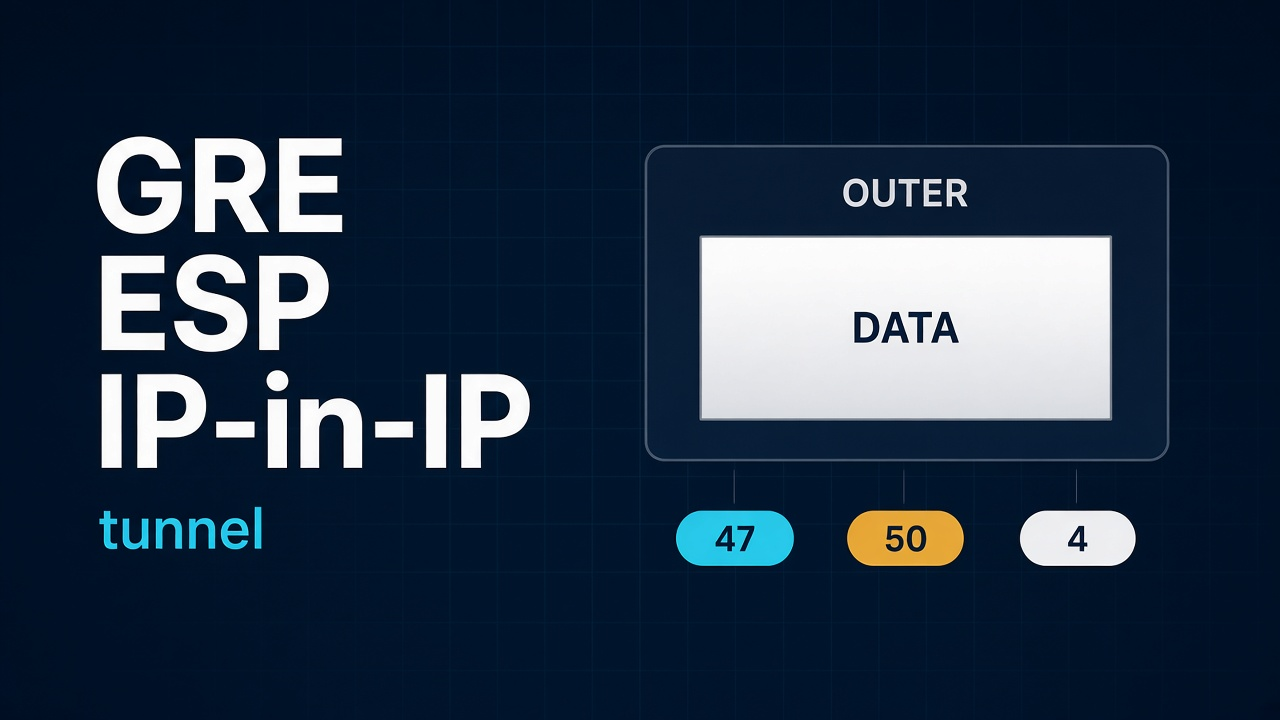
GRE, ESP и IP-in-IP Flood: атаки через туннельные протоколы
Чем GRE, ESP и IP-in-IP Flood отличаются от UDP Flood, почему у них нет TCP-портов и почему WAF такой поток не останавливает.
IGMP Flood: атака на multicast-сети и способы защиты
Чем IGMP Flood отличается от Multicast Flood, почему он бьёт по таблицам членства и control plane, и почему WAF такой поток не останавливает.
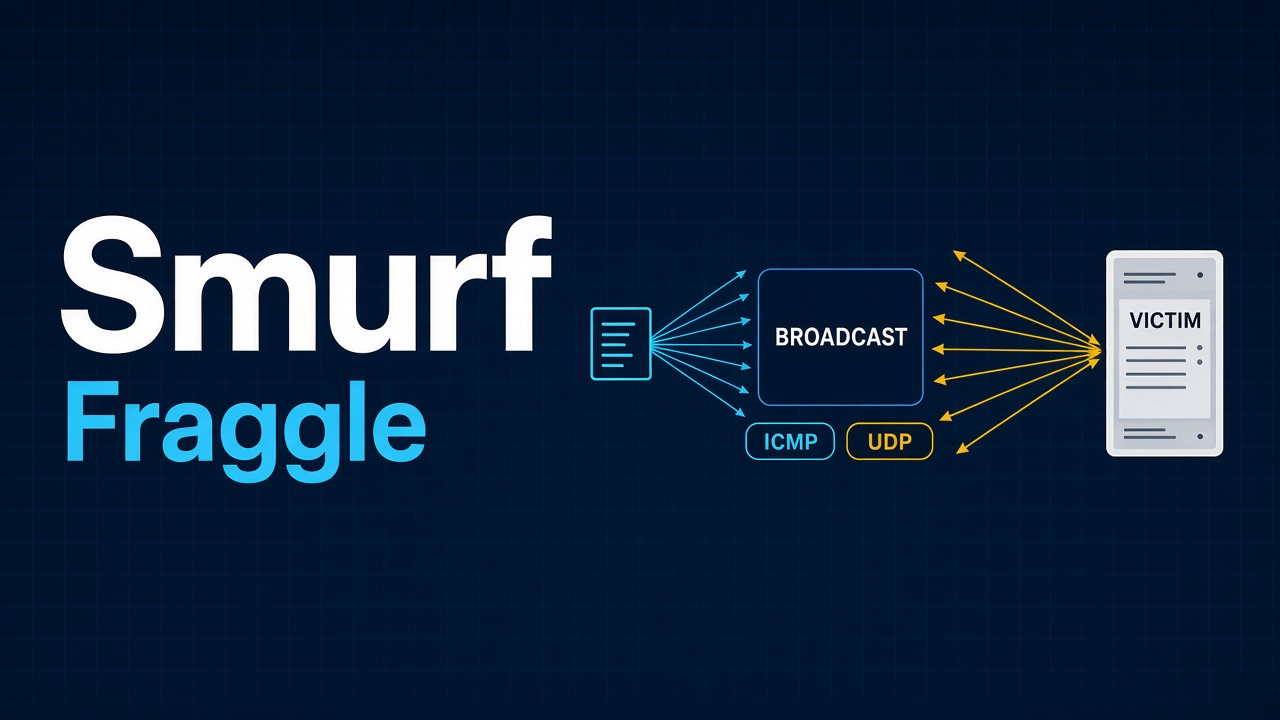
Smurf и Fraggle: отражённые DDoS-атаки через broadcast
Чем Smurf отличается от Fraggle и от прямого Ping Flood. Почему directed broadcast превращает чужую сеть в усилитель и почему WAF не останавливает такой поток.
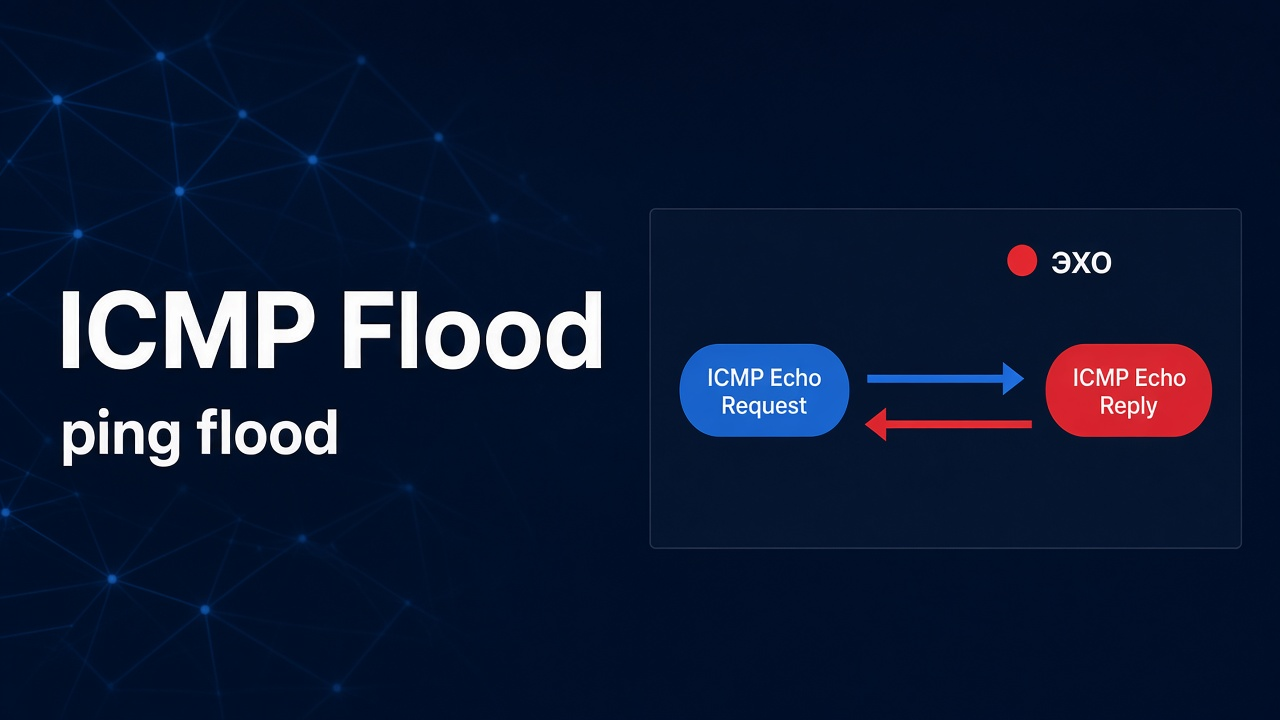
ICMP Flood и Ping Flood: как работают атаки и защита
Чем ICMP Flood отличается от Ping Flood, почему полный запрет ICMP опасен и почему WAF не останавливает такой поток. Признаки, метрики и что делать, если канал уже переполнен.
UDP Flood и UDP Fragmentation Flood: признаки и защита
Чем UDP Flood отличается от UDP Fragmentation Flood, по каким признакам их видно и почему WAF не останавливает объёмный UDP-поток. Что фильтровать на периметре и что сохранять для разбора.
Открытый XML-RPC: что даёт доступный xmlrpc.php и как его закрыть
Открытый xmlrpc.php не отдаёт сайт сам по себе. Он удешевляет подбор пароля, позволяет действовать от имени подобранной учётной записи и заставляет сайт ходить по чужому адресу. Как это видит сканер и как закрыть путь.
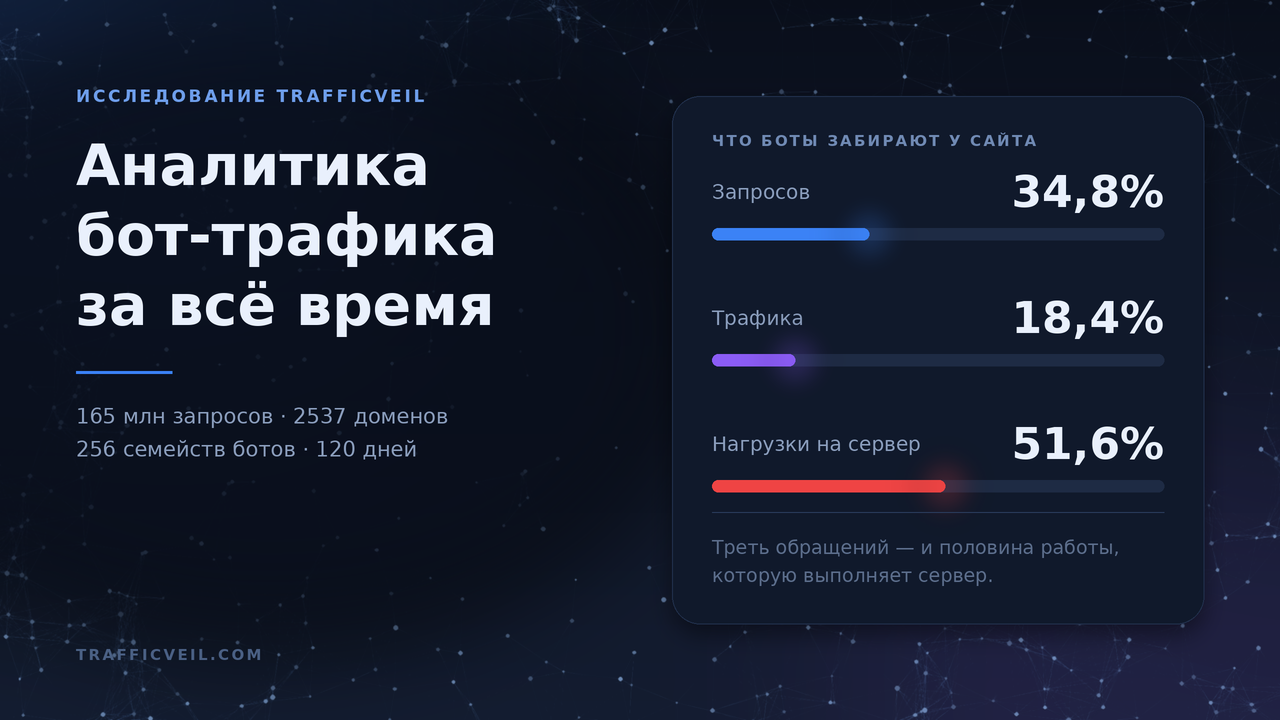
Бот-трафик TrafficVeil: проверяемый срез на 19 ноября 2026
Проверяемый публичный срез за 25 мая — 18 ноября 2026 года: доли бот-трафика, топ имён, формулы и границы данных.
Энциклопедия ботов
618 разборов: кто владеет ботом, какой User-Agent оставляет в логах, какую нагрузку создаёт и стоит ли его пропускать.
Открыть справочникАтака на прикладном уровне
Как выглядит L7-флуд в аналитике, чем он отличается от всплеска живого трафика и какие лимиты включать в первую очередь.
Защита от DDoS L7Начните бесплатно — платите потом
Бесплатный план подходит для старта с базовым контуром защиты. Расширенные возможности доступны на платных тарифах.
Фиксированная подписка по числу доменов и набору функций. Боты, атаки и заблокированные запросы не увеличивают счёт.