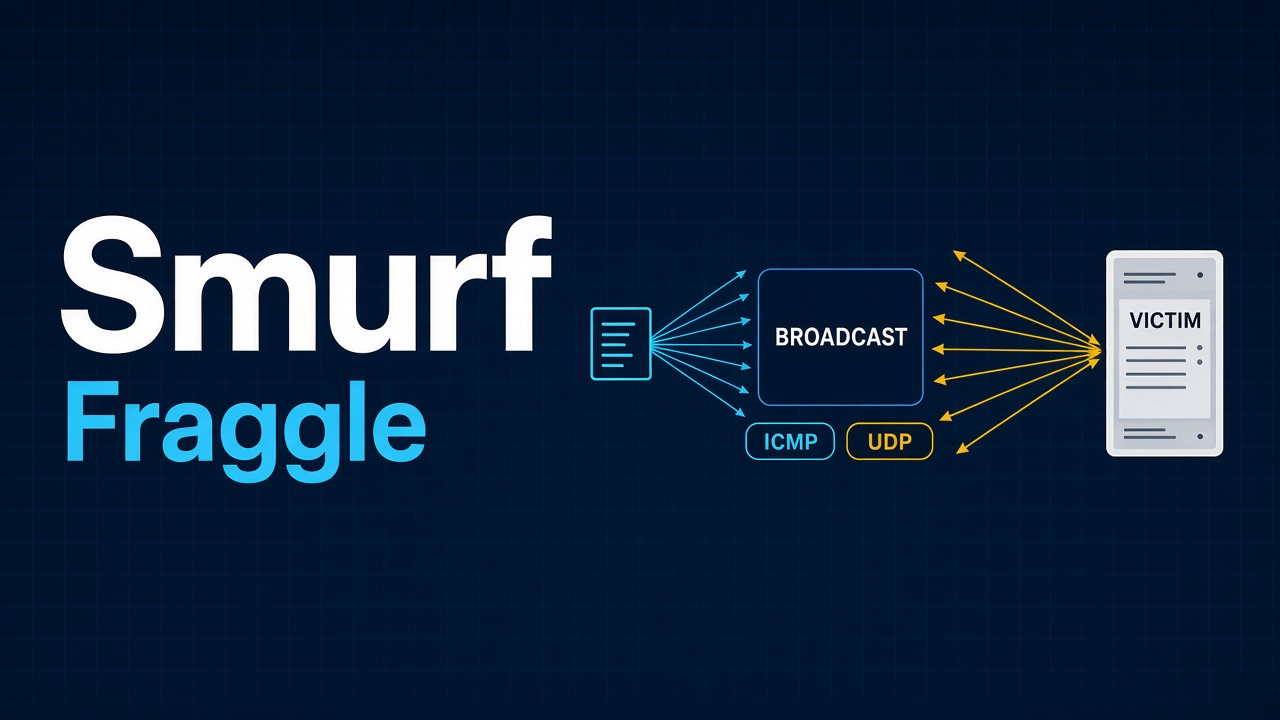
Smurf Attack и Fraggle Attack — отражённые атаки на доступность, в которых злоумышленник использует промежуточную сеть для создания большого количества ответов в адрес жертвы. Атакующий отправляет запрос на широковещательный адрес, подменяя исходный IP-адрес на адрес цели. Если устройства внутри сети принимают broadcast-запрос и отвечают на него, все ответы направляются жертве.
Smurf использует преимущественно ICMP Echo Request. Fraggle применяет UDP и исторически связывается с сервисами Echo и Character Generator. В обоих случаях атакующий старается получить множество ответов на сравнительно небольшое количество исходных запросов.
Сегодня классические Smurf и Fraggle встречаются реже, чем в конце 1990-х и начале 2000-х годов. Современные маршрутизаторы обычно не пересылают directed broadcast из внешней сети, а серверы и конечные устройства часто не отвечают на широковещательные ICMP- и UDP-запросы. Однако сама модель атаки остаётся важной: подмена адреса, отражение и использование неправильно настроенной инфраструктуры лежат в основе многих современных amplification DDoS.
Что такое отражённая DDoS-атака
При прямой атаке бот или сервер отправляет вредоносный трафик непосредственно цели. При отражённой атаке между атакующим и жертвой появляется третий участник — отражатель.
Упрощённая схема выглядит так:
- атакующий формирует запрос;
- в поле source IP указывается адрес жертвы;
- запрос отправляется промежуточному устройству или сервису;
- отражатель принимает запрос как поступивший от жертвы;
- ответ направляется на подменённый адрес;
- жертва получает трафик, который не запрашивала.
Если один запрос вызывает один ответ примерно того же размера, происходит отражение без существенного усиления по объёму. Если запрос получает множество ответов или ответ значительно больше запроса, возникает amplification — усиление.
Smurf создаёт усиление прежде всего за счёт количества устройств, отвечающих на один broadcast-запрос. Fraggle может сочетать размножение ответов внутри сети с особенностями UDP-сервисов.
Что такое broadcast
Broadcast — передача пакета всем устройствам в определённом сетевом сегменте. В IPv4 для этого может использоваться широковещательный адрес подсети.
Например, для условной сети 192.0.2.0/24 адрес 192.0.2.255 традиционно рассматривается как directed broadcast этой подсети. Пакет, доставленный на такой адрес и преобразованный маршрутизатором в канальный broadcast, может быть получен множеством узлов внутри сегмента.
Broadcast необходим для некоторых локальных сетевых механизмов, но пересылка направленных широковещательных пакетов из интернета создаёт риск. Внешний отправитель получает возможность обратиться не к одному устройству, а сразу ко всей подсети.
Limited broadcast и directed broadcast
Необходимо различать два понятия:
- Limited broadcast — широковещательный пакет для локального сегмента, обычно связанный с адресом
255.255.255.255и не предназначенный для маршрутизации через интернет; - Directed broadcast — пакет, направленный на broadcast-адрес конкретной удалённой подсети.
Для Smurf и Fraggle особенно важен directed broadcast. Если граничный маршрутизатор принимает такой пакет извне и передаёт его всем устройствам внутренней сети, подсеть превращается в усилитель.
Что такое Smurf Attack
Smurf Attack — отражённая атака с использованием ICMP Echo Request и направленного широковещательного адреса. Атакующий подменяет source IP на адрес жертвы, после чего отправляет ping-запрос на broadcast-адрес сети-усилителя.
Если маршрутизатор пропускает directed broadcast, а устройства отвечают на широковещательный Echo Request, каждый активный узел отправляет Echo Reply жертве.
Вместо одного ответа цель получает десятки или сотни пакетов. При использовании множества сетей-усилителей поток становится распределённым.
Подключите домен и посмотрите живую ленту: кто пришёл, с какой сети, что запрашивал и по какому правилу был пропущен или заблокирован.
Как работает Smurf Attack
Механизм можно разделить на несколько этапов.
1. Поиск сети-усилителя
Атакующему нужна IPv4-сеть, в которой:
- маршрутизатор пересылает directed broadcast;
- внутренние устройства принимают broadcast ICMP Echo Request;
- устройства отвечают Echo Reply;
- фильтрация подменённых адресов отсутствует или недостаточна.
2. Подмена исходного адреса
В ICMP Echo Request указывается IP-адрес жертвы. Устройства сети-усилителя считают, что именно жертва отправила запрос.
3. Отправка запроса на broadcast-адрес
Запрос направляется не конкретному устройству, а всей подсети. Граничный маршрутизатор превращает directed broadcast в локальный широковещательный пакет.
4. Формирование множества ответов
Каждое отвечающее устройство создаёт Echo Reply. Все ответы направляются на подменённый IP жертвы.
5. Перегрузка цели
Интернет-канал, маршрутизатор, firewall или сетевой стек цели получают поток ICMP Echo Reply. При достаточной интенсивности легитимный трафик начинает теряться.
Пример усиления Smurf Attack
Предположим, внутри уязвимой подсети находятся 200 активных устройств, отвечающих на broadcast ping.
Атакующий отправляет один ICMP Echo Request. В идеализированной модели жертва получает до 200 Echo Reply. Если атакующий отправляет 5 000 запросов в секунду, возможное количество ответов достигает:
5 000 × 200 = 1 000 000 пакетов в секунду.
Реальное значение будет зависеть от числа активных устройств, их настроек, потерь, Rate Limiting и пропускной способности сети. Но пример показывает главную особенность Smurf: атакующий использует ресурсы чужой подсети для размножения ответов.
Почему атака получила название Smurf
Название связано с одним из ранних инструментов, автоматизировавших такую технику. В дальнейшем термин стал обозначать сам механизм ICMP-отражения через broadcast, а не конкретную программу.
Для современной энциклопедии важнее не происхождение названия, а архитектурная причина атаки: неправильная пересылка directed broadcast и ответы устройств на широковещательные Echo Request.
Что такое Fraggle Attack
Fraggle Attack — близкая к Smurf отражённая атака, использующая UDP вместо ICMP. Запрос с подменённым адресом жертвы направляется на broadcast-адрес подсети и UDP-порт, способный вернуть ответ.
Исторически Fraggle связывают с:
- UDP Echo, порт 7;
- Character Generator, или CHARGEN, порт 19;
- другими UDP-сервисами, отвечающими на входящие датаграммы.
Если устройства внутри сети отвечают на широковещательный UDP-запрос, жертва получает поток ответных датаграмм.
Как работает Fraggle Attack
- Атакующий выбирает сеть, пропускающую directed broadcast.
- Source IP заменяется IP-адресом жертвы.
- UDP-запрос направляется на broadcast-адрес и выбранный порт.
- Устройства внутри сегмента получают датаграмму.
- Активные сервисы формируют ответы.
- Ответы отправляются жертве.
- Канал и сетевое оборудование цели перегружаются.
Как и Smurf, Fraggle использует одновременно отражение и размножение трафика. Но тип ответов и коэффициент усиления зависят от конкретного UDP-сервиса.
Какую роль играет UDP Echo
Echo Protocol описан в RFC 862. UDP-вариант сервиса принимает датаграммы на порту 7 и возвращает отправителю полученные данные.
В обычной диагностике такой сервис позволял проверить передачу данных. При Fraggle атакующий подставляет адрес жертвы, поэтому ответ получает не реальный отправитель, а цель.
Если запрос доставляется сразу нескольким Echo-сервисам через broadcast, каждый из них возвращает собственную копию данных. Усиление возникает за счёт количества отвечающих устройств.
Какую роль играет CHARGEN
Character Generator Protocol описан в RFC 864. UDP-сервис слушает порт 19 и в ответ на датаграмму отправляет пакет со случайным количеством символов — от 0 до 512.
Ответ CHARGEN может быть больше исходного запроса. Поэтому при использовании нескольких отвечающих устройств возникает два механизма усиления:
- один broadcast-запрос получает множество ответов;
- каждый ответ может превышать размер запроса.
Сервисы Echo и CHARGEN имеют историческое диагностическое назначение и обычно не должны быть открыты современному интернету без строгой необходимости.
Чем Smurf отличается от Fraggle
| Параметр | Smurf Attack | Fraggle Attack |
|---|---|---|
| Основной протокол | ICMP | UDP |
| Тип запроса | Echo Request | UDP-датаграмма |
| Типичный ответ | ICMP Echo Reply | UDP-ответ сервиса |
| Исторические сервисы | ICMP Echo | Echo и CHARGEN |
| Источник усиления | Количество отвечающих узлов | Количество узлов и возможный размер ответа |
| Порты | ICMP не использует TCP/UDP-порты | Исторически UDP 7 и UDP 19 |
| Общий элемент | Directed broadcast и подмена IP-адреса | |
Различие протоколов важно для обнаружения и фильтрации. Правило, блокирующее ICMP Echo Request или Echo Reply, не остановит Fraggle. Закрытие UDP-портов 7 и 19 не остановит Smurf.
Что такое сеть-усилитель
Сеть-усилитель, или amplifier network, — подсеть, инфраструктура которой позволяет внешнему отправителю преобразовать один directed broadcast в множество локальных запросов и ответов.
Она становится участником атаки из-за сочетания ошибок:
- маршрутизатор пропускает directed broadcast;
- конечные устройства отвечают на broadcast;
- отсутствует фильтрация подменённых source IP;
- в интернете доступны ненужные диагностические сервисы;
- нет ограничения частоты ответов;
- события не контролируются мониторингом.
В такой ситуации организация может не быть жертвой, но её оборудование невольно участвует в атаке на третью сторону.
Почему directed broadcast сегодня обычно блокируется
RFC 2644 изменил рекомендуемое поведение IPv4-маршрутизаторов: пересылка directed broadcast должна быть отключена по умолчанию. В документе прямо отмечается, что сети, разрешающие такие пакеты извне, могут становиться усилителями Smurf Attack.
Это изменение значительно уменьшило количество классических Smurf-усилителей. Дополнительно современные хосты могут не отвечать на Echo Request, адресованный broadcast или multicast. RFC 1812 допускает такое поведение.
Однако проблема не исчезает автоматически. Риск остаётся, если:
- используется устаревшее оборудование;
- администратор вручную разрешил directed broadcast;
- частная сеть неправильно соединена с внешней;
- ACL настроены неполно;
- UDP Echo или CHARGEN доступны извне;
- фильтрация работает только для части интерфейсов;
- существует альтернативный маршрут в сеть;
- устройство некорректно обрабатывает broadcast.
Насколько Smurf и Fraggle актуальны сегодня
Классические варианты стали значительно менее распространёнными. Большинство современных маршрутизаторов не пересылает directed broadcast по умолчанию, операционные системы не отвечают на широковещательный ping, а старые диагностические UDP-сервисы обычно отключены.
Тем не менее полностью считать атаки исчезнувшими нельзя. Они остаются актуальными в следующих случаях:
- устаревшие сети и маршрутизаторы;
- лабораторная или промышленная инфраструктура;
- неправильно настроенные сегменты;
- наследуемые системы;
- доступные Echo и CHARGEN;
- ошибки при миграции сети;
- отсутствие ingress-фильтрации;
- частные сети с выходом в интернет через слабый периметр.
Кроме того, понимание Smurf и Fraggle помогает разобраться в современных отражённых DDoS-атаках через DNS, NTP, SSDP, CLDAP, Memcached и другие UDP-сервисы.
Smurf и обычный Ping Flood
| Параметр | Ping Flood | Smurf Attack |
|---|---|---|
| Получатель исходного запроса | Жертва | Сеть-усилитель |
| Подмена source IP | Не обязательна | Основной элемент атаки |
| Broadcast | Не требуется | Используется |
| Кто атакует жертву | Отправители Echo Request | Устройства, отправляющие Echo Reply |
| Тип входящего трафика у жертвы | Echo Request | Echo Reply |
| Усиление | Обычно отсутствует | Зависит от числа отвечающих устройств |
Это различие помогает при расследовании. Массовый Echo Request указывает на прямой Ping Flood, а большое количество неожиданных Echo Reply из множества сетей — на возможное отражение.
Fraggle и обычный UDP Flood
| Параметр | UDP Flood | Fraggle Attack |
|---|---|---|
| Направление исходных пакетов | Непосредственно цели | На broadcast-адрес усилителя |
| Подмена адреса | Возможна, но не обязательна | Нужна для направления ответов жертве |
| Отражатели | Не требуются | Устройства промежуточной сети |
| Входящий поток жертвы | Исходные атакующие датаграммы | Ответы UDP-сервисов |
| Размножение ответов | Обычно отсутствует | Возможно через broadcast |
Как выглядит Smurf Attack в трафике
Со стороны жертвы характерны:
- резкий рост ICMP Echo Reply;
- ответы, которым не соответствуют исходящие Echo Request;
- множество пакетов из одной или нескольких подсетей;
- повторяющиеся размеры пакетов;
- аномально высокий ICMP PPS;
- рост входящей пропускной способности;
- потери легитимных TCP- и UDP-пакетов;
- отсутствие соответствующего роста HTTP-запросов.
Со стороны сети-усилителя наблюдаются:
- входящие Echo Request на broadcast-адрес;
- одинаковый подменённый source IP;
- массовые Echo Reply от внутренних устройств;
- рост исходящего ICMP-трафика;
- необычное соотношение одного входящего запроса к множеству ответов.
Как выглядит Fraggle Attack в трафике
Со стороны жертвы возможны:
- поток UDP-ответов, которые она не запрашивала;
- концентрация source port 7 или 19;
- множество источников из одной подсети;
- повторяющаяся или генерируемая полезная нагрузка;
- резкий рост UDP BPS и PPS;
- потери легитимного трафика;
- перегрузка firewall или сетевого интерфейса.
Со стороны усилителя:
- broadcast UDP-запросы;
- подменённый адрес жертвы;
- массовые ответы Echo или CHARGEN;
- необычный исходящий поток с портов 7 или 19;
- активность сервисов, которые не должны быть доступны извне.
Какие метрики контролировать
| Метрика | Что показывает |
|---|---|
| ICMP Echo Reply PPS | Возможный отражённый Smurf-трафик |
| Соотношение Echo Request/Reply | Наличие ответов без соответствующих запросов |
| UDP traffic from port 7 | Активность Echo Protocol |
| UDP traffic from port 19 | Активность CHARGEN |
| Directed broadcast packets | Попытки использовать подсеть как усилитель |
| Outgoing responses per request | Коэффициент размножения внутри сети |
| Packets per second | Нагрузку на оборудование |
| Bits per second | Загрузку канала |
| Source networks и ASN | Происхождение отражённого трафика |
| Interface drops | Фактические потери пакетов |
Последствия для жертвы
- переполнение входящего канала;
- рост задержки;
- потеря легитимных пакетов;
- недоступность сайта;
- перегрузка firewall;
- нестабильная работа DNS и VPN;
- разрыв пользовательских соединений;
- нарушение SLA;
- рост расходов на трафик;
- маскировка параллельной атаки.
Последствия для сети-усилителя
Организация, чья сеть используется как отражатель, тоже несёт ущерб:
- расходуется исходящая пропускная способность;
- растёт нагрузка на внутренние устройства;
- перегружается маршрутизатор;
- ухудшается работа локальной сети;
- адреса попадают в репутационные базы;
- провайдер может ограничить или заблокировать подключение;
- возникают обращения от пострадавших и специалистов по реагированию;
- инфраструктура невольно участвует в атаке на третьих лиц.
Поэтому защищаться нужно не только от входящего Smurf или Fraggle, но и от использования собственной сети в качестве усилителя.
Как защититься от Smurf Attack
Отключить пересылку directed broadcast
Граничные маршрутизаторы не должны пересылать directed broadcast из внешних сетей во внутренние сегменты. Это ключевая мера, устраняющая сам механизм размножения Echo Request.
Не отвечать на broadcast ICMP Echo Request
Конечные системы и маршрутизаторы не должны формировать Echo Reply на запросы, адресованные broadcast или multicast, если нет специальной обоснованной необходимости.
Ограничивать ICMP
На периметре применяются:
- Rate Limiting Echo Request;
- ограничение Echo Reply;
- контроль ICMP PPS;
- анализ соотношения Request и Reply;
- фильтрация аномальных типов и направлений;
- агрегация по подсетям и ASN.
Применять ingress-фильтрацию
Провайдеры и организации должны отбрасывать пакеты с исходными адресами, которые не могут законно появляться на соответствующем интерфейсе. Это уменьшает возможность IP-spoofing.
Использовать upstream-защиту
Если отражённый поток превышает пропускную способность канала, локальный firewall не сможет восстановить доступность. Фильтрация должна выполняться у оператора или на внешнем защитном периметре.
Как защититься от Fraggle Attack
Отключить ненужные Echo и CHARGEN
UDP-сервисы на портах 7 и 19 обычно не нужны современным публичным системам. Если бизнес-зависимости отсутствуют, их следует отключить и закрыть на периметре.
Запретить directed broadcast
Как и в случае Smurf, маршрутизатор не должен превращать внешний пакет в локальную широковещательную рассылку.
Контролировать UDP-ответы
Нужно отслеживать:
- исходящий трафик с UDP-портов 7 и 19;
- ответы без известных пользовательских запросов;
- аномальное число получателей;
- рост UDP BPS и PPS;
- поток к одному внешнему адресу.
Ограничивать исходящий трафик
Egress-фильтрация помогает обнаружить ситуацию, когда внутренние устройства начинают массово отвечать внешней жертве. Контроль исходящего трафика так же важен, как фильтрация входящего.
Почему обычный WAF не останавливает Smurf и Fraggle
WAF работает с HTTP и HTTPS: анализирует URL, заголовки, параметры, cookies и тело запроса. Smurf использует ICMP, а Fraggle — UDP на сетевом и транспортном уровнях.
Эти пакеты могут вообще не достигать веб-приложения. Следовательно, сигнатуры SQL Injection, XSS и другие правила WAF к ним неприменимы.
Для защиты требуются:
- сетевые ACL;
- настройки маршрутизаторов;
- запрет directed broadcast;
- Rate Limiting ICMP и UDP;
- ingress- и egress-фильтрация;
- upstream Anti-DDoS;
- мониторинг BPS и PPS;
- сокрытие и ограничение origin IP.
Как TrafficVeil влияет на защиту
TrafficVeil работает как reverse proxy веб-трафика и может скрывать настоящий адрес origin-сервера при условии, что прямой доступ к нему закрыт. Это уменьшает вероятность прямой атаки на IP веб-сервера и позволяет отфильтровывать HTTP-атаки до origin.
Однако Smurf и Fraggle не являются HTTP-атаками. Защита от них дополнительно зависит от сетевой инфраструктуры:
- пропускной способности внешнего периметра;
- L3/L4-фильтрации;
- настроек маршрутизаторов;
- защиты канала хостинг-провайдера;
- закрытия origin;
- отсутствия открытых UDP-сервисов;
- корректной настройки DNS.
Если атакующий знает реальный IP и направляет отражённый поток непосредственно на origin, HTTP reverse proxy не видит эти пакеты. Поэтому сервер должен принимать веб-соединения только от доверенных адресов TrafficVeil, а остальные подключения необходимо ограничивать на сетевом уровне.
Что делать во время Smurf Attack
- Проверить входящий ICMP. Определить, преобладают ли Echo Reply.
- Сопоставить запросы и ответы. Установить, отправляла ли система соответствующие Echo Request.
- Определить сети-источники. Сгруппировать адреса по подсетям и ASN.
- Измерить BPS и PPS. Найти узкое место.
- Применить временные ICMP-лимиты. Сохранить критически важные типы сообщений.
- Подключить провайдера. При переполнении канала нужна внешняя фильтрация.
- Проверить origin IP. Исключить обход reverse proxy.
- Сохранить NetFlow и PCAP. Они потребуются для расследования.
- Проверить параллельные события. DDoS может скрывать попытку взлома.
Что делать во время Fraggle Attack
- Определить UDP-порты источников. Особое внимание уделить 7 и 19.
- Проверить, запрашивала ли система ответы. Неожиданные датаграммы указывают на отражение.
- Оценить источники по подсетям. Множество адресов одной сети может быть единым усилителем.
- Ввести фильтрацию ненужных сервисов. Отбрасывать очевидно неиспользуемый трафик.
- Запросить upstream-фильтрацию. Это необходимо при переполнении канала.
- Проверить собственные Echo и CHARGEN. Организация не должна сама выступать отражателем.
- Зафиксировать параметры трафика. Размеры, BPS, PPS, порты, IP и ASN.
Как проверить, не является ли сеть усилителем
Проверка должна выполняться только владельцем инфраструктуры или с его разрешения. Не следует тестировать сторонние сети путём отправки широковещательных запросов.
Внутренний аудит включает:
- проверку настройки directed broadcast на маршрутизаторах;
- анализ ACL внешних интерфейсов;
- проверку ответов устройств на локальный broadcast ping;
- поиск открытых UDP Echo и CHARGEN;
- проверку ingress-фильтрации;
- проверку egress-фильтрации;
- анализ исходящего ICMP и UDP;
- контроль устаревшего оборудования;
- проверку резервных маршрутов;
- аудит IPv4-сегментов после изменения топологии.
Какие данные сохранить для расследования
- время начала и окончания;
- пиковый BPS;
- пиковый PPS;
- ICMP type и code;
- UDP source и destination port;
- размеры запросов и ответов;
- основные подсети источников;
- ASN и страны;
- соотношение входящего и исходящего трафика;
- данные о потерях пакетов;
- нагрузку маршрутизаторов и firewall;
- небольшой PCAP;
- время применения защитных правил;
- изменение трафика после каждого правила.
Типичные ошибки защиты
- Разрешать directed broadcast. Сеть может стать усилителем.
- Оставлять Echo и CHARGEN открытыми. Устаревшие диагностические сервисы создают ненужный риск.
- Контролировать только входящий трафик. Усилитель проявляется прежде всего массовыми исходящими ответами.
- Полностью блокировать ICMP. Это может нарушить нормальные сетевые функции.
- Полагаться только на WAF. Smurf и Fraggle находятся ниже HTTP.
- Фильтровать только один IP. Ответы могут приходить от всей подсети или множества усилителей.
- Не анализировать PPS. Большое количество небольших пакетов перегружает оборудование.
- Оставлять origin открытым. Отражённый поток обходит reverse proxy.
- Игнорировать устаревшие сегменты. Один забытый маршрутизатор способен вернуть риск.
- Не применять egress-фильтрацию. Собственная сеть может участвовать в атаке.
Чек-лист защиты от Smurf и Fraggle
- directed broadcast отключён на внешних интерфейсах;
- устройства не отвечают на broadcast Echo Request;
- UDP Echo отключён или закрыт;
- CHARGEN отключён или закрыт;
- настроена ingress-фильтрация;
- настроена egress-фильтрация;
- контролируются ICMP BPS и PPS;
- контролируются UDP-порты 7 и 19;
- анализируются неожиданные Echo Reply;
- исходящие ответы группируются по получателям;
- маршрутизаторы защищены от перегрузки control plane;
- провайдер поддерживает upstream-фильтрацию;
- origin IP веб-сервера скрыт;
- прямой доступ к origin ограничен;
- устаревшее сетевое оборудование включено в аудит;
- подготовлен план реагирования на отражённую атаку.
Частые вопросы
Что такое Smurf Attack простыми словами?
Что такое Fraggle Attack?
Чем Smurf отличается от Ping Flood?
Чем Fraggle отличается от UDP Flood?
Почему в Smurf используется подмена IP?
Что усиливает Smurf Attack?
Какие порты использует Fraggle?
Актуальны ли Smurf и Fraggle сегодня?
Можно ли остановить Smurf обычным WAF?
Как не допустить использования своей сети в атаке?
Поможет ли блокировка ICMP на сервере?
Что делать после отражённой атаки?
Команда TrafficVeil разрабатывает инструменты защиты сайтов от ботов, DDoS и веб-атак. Разборы ботов пишем по логам подключённых доменов и открытым данным операторов.