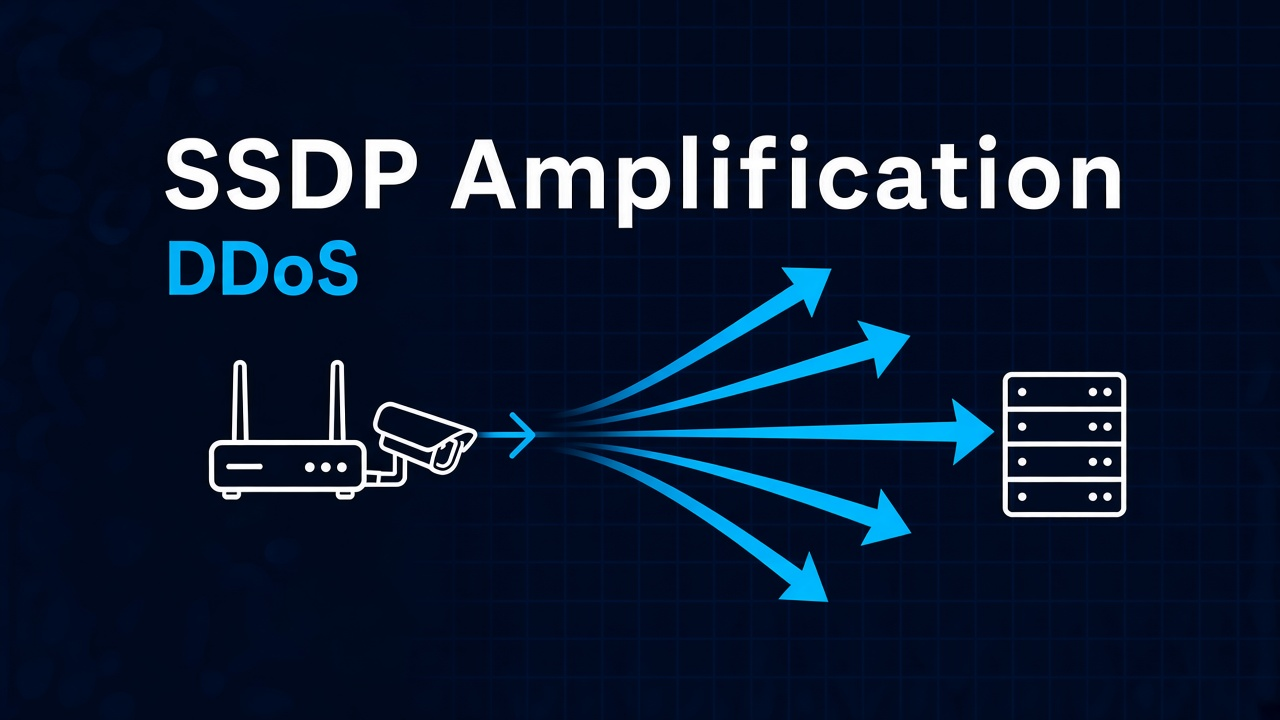
SSDP Amplification — это отражённая DDoS-атака, при которой злоумышленник использует доступные из интернета устройства с поддержкой SSDP и UPnP для создания увеличенного потока UDP-трафика в направлении жертвы.
Небольшие поисковые запросы отправляются на устройства с подменённым исходным IP-адресом. Маршрутизаторы, камеры, медиасерверы, сетевые хранилища и другие UPnP-устройства принимают запросы и отправляют ответы на адрес жертвы.
Атака сочетает два механизма:
- SSDP Reflection — ответ устройства перенаправляется на подменённый IP;
- SSDP Amplification — размер ответа превышает размер исходного запроса.
SSDP предназначен преимущественно для автоматического обнаружения устройств и сервисов внутри локальной сети. Его доступность со стороны интернета обычно указывает на ошибочную конфигурацию, небезопасную прошивку или неправильную обработку WAN-интерфейса.
Что такое SSDP
SSDP — Simple Service Discovery Protocol — протокол обнаружения сетевых устройств и сервисов. Он является частью архитектуры UPnP и позволяет устройствам находить друг друга без ручной настройки адресов.
SSDP может использоваться для обнаружения:
- домашних маршрутизаторов;
- телевизоров и медиаплееров;
- сетевых принтеров;
- IP-камер;
- сетевых хранилищ;
- медиасерверов;
- игровых консолей;
- умных колонок;
- систем домашней автоматизации;
- шлюзов и IoT-устройств.
SSDP использует UDP-порт 1900. Для IPv4 локальный поиск обычно выполняется через multicast-адрес 239.255.255.250. Назначение UDP/1900 для SSDP зафиксировано в реестре IANA.
Спецификация UPnP Device Architecture описывает доставку поисковых запросов через multicast и unicast SSDP. В стандартном IPv4-сценарии поле назначения указывает 239.255.255.250:1900.
Что такое UPnP
UPnP — Universal Plug and Play — набор сетевых механизмов, позволяющих устройствам автоматически:
- подключаться к сети;
- объявлять о своём присутствии;
- обнаруживать другие устройства;
- публиковать доступные функции;
- получать описания сервисов;
- управлять поддерживаемыми возможностями;
- в некоторых сценариях настраивать проброс портов.
UPnP удобен в домашней сети: пользователю не требуется вручную сообщать медиаплееру адрес телевизора или настраивать обнаружение принтера.
Однако архитектура UPnP исторически исходит из предположения о доверенной локальной сети. Доступ к SSDP, описаниям устройств и управляющим интерфейсам со стороны интернета создаёт серьёзные риски.
SSDP и UPnP — одно и то же?
Нет. UPnP — более широкая архитектура, а SSDP — её компонент, отвечающий за обнаружение.
| Компонент | Назначение |
|---|---|
| SSDP | Поиск устройств и объявление сервисов |
| HTTP | Получение XML-описаний устройства |
| SOAP | Вызов действий и управление сервисами |
| GENA | Подписка на события |
| UPnP Device Architecture | Объединяет этапы адресации, обнаружения, описания, управления и событий |
SSDP Amplification использует именно этап обнаружения. Но публичный SSDP может быть только одним из признаков более широкой небезопасной UPnP-конфигурации.
Подключите домен и посмотрите живую ленту: кто пришёл, с какой сети, что запрашивал и по какому правилу был пропущен или заблокирован.
Как работает обычное SSDP-обнаружение
В локальной сети есть две основные роли:
- Control Point — клиент, который ищет устройства;
- Device — устройство, объявляющее свои сервисы и отвечающее на поиск.
Обнаружение может происходить двумя способами.
Устройство объявляет себя
После подключения к сети UPnP-устройство отправляет SSDP-уведомления. Другие участники узнают, что устройство доступно и какие типы сервисов оно предоставляет.
При включении и выключении могут использоваться уведомления, обозначающие появление и удаление устройства. В документации Microsoft в качестве примера описываются сообщения ssdp:alive и ssdp:byebye, передаваемые через UDP/1900.
Клиент выполняет поиск
Control Point отправляет поисковое сообщение с методом M-SEARCH. Оно может искать конкретный тип устройства, сервис или все доступные UPnP-объекты.
Подходящие устройства отвечают клиенту, сообщая:
- тип устройства или сервиса;
- уникальный идентификатор;
- адрес описания;
- версию UPnP;
- срок актуальности информации;
- сведения о программном обеспечении.
В нормальном сценарии поиск и ответы остаются внутри локальной сети.
Что такое M-SEARCH
M-SEARCH — метод активного поиска устройств в SSDP. Клиент отправляет запрос, указывая, какие сервисы или устройства он хочет обнаружить.
Опасность возникает, когда устройство принимает M-SEARCH не только из локального сегмента, но и с WAN-интерфейса или по публичному адресу.
Если входящий запрос содержит подменённый IP-адрес, ответ отправляется жертве. Когда один запрос вызывает несколько ответов для разных сервисов и встроенных устройств, объём трафика увеличивается.
Как работает SSDP Reflection
SSDP Reflection основана на свойствах UDP и отсутствии проверки обратной достижимости клиента.
Общая последовательность выглядит так:
- Злоумышленник выбирает IP-адрес жертвы.
- Находит устройства, отвечающие на внешние SSDP-запросы.
- Отправляет поисковые запросы на UDP/1900.
- Подменяет адрес источника на IP жертвы.
- UPnP-устройства формируют ответы.
- Ответы направляются жертве.
- Множество устройств создаёт распределённый поток.
С точки зрения жертвы источниками трафика являются реальные маршрутизаторы, камеры, сетевые хранилища и другие устройства. Непосредственный отправитель поддельных запросов не виден.
Как работает SSDP Amplification
Усиление возникает, когда один короткий запрос вызывает более крупный ответ или несколько ответов.
Коэффициент усиления рассчитывается следующим образом:
Коэффициент усиления = суммарный размер ответов / размер запроса
Например:
- Размер запроса составляет 120 байт.
- Устройство возвращает четыре ответа общим размером 2 400 байт.
- Коэффициент усиления составляет 2 400 / 120 = 20.
- Атакующая инфраструктура передаёт запросы со скоростью 500 Мбит/с.
- Теоретический отражённый поток может приблизиться к 10 Гбит/с.
Реальное усиление зависит от:
- типа поискового запроса;
- количества сервисов устройства;
- числа логических и встроенных устройств;
- размера SSDP-ответов;
- версии UPnP;
- реализации прошивки;
- повторной передачи ответов;
- сетевых потерь;
- скорости подключения устройства;
- фильтрации провайдера.
Поэтому у SSDP нет одного универсального коэффициента усиления. Он должен измеряться для конкретного профиля атаки.
Почему один запрос может вызвать несколько ответов
UPnP-устройство может представлять не один объект, а набор логических сущностей:
- корневое устройство;
- встроенные устройства;
- сетевые сервисы;
- профили управления;
- медиасервисы;
- функции шлюза;
- службы конфигурации.
Поисковый запрос, охватывающий разные типы сервисов, может получить несколько ответов от одного физического устройства. Это повышает коэффициент усиления и PPS на стороне жертвы.
Почему SSDP использует UDP
Для обнаружения устройств важны простота и возможность отправить одно multicast-сообщение сразу всем участникам локальной сети. Устанавливать отдельное TCP-соединение с каждым неизвестным устройством было бы неудобно.
UDP хорошо подходит для локального поиска, но имеет свойства, опасные при внешней доступности:
- соединение заранее не устанавливается;
- сервер не подтверждает обратную достижимость клиента;
- в плохо фильтруемых сетях возможна подмена IP;
- ответ отправляется на адрес из запроса;
- один запрос может быстро обрабатываться множеством устройств.
UDP определён как минимальный датаграммный транспорт без встроенной гарантии доставки и защиты от дублирования.
Почему SSDP не должен быть доступен из интернета
SSDP создавался для обнаружения в пределах локальной сети. Публичному пользователю обычно не требуется находить телевизор, маршрутизатор или медиасервер организации.
Внешняя доступность SSDP может привести к:
- использованию устройства как DDoS-рефлектора;
- раскрытию модели и версии устройства;
- обнаружению доступных сервисов;
- получению URL описания UPnP;
- эксплуатации уязвимостей прошивки;
- обходу ожидаемых сетевых границ;
- несанкционированному управлению функциями UPnP;
- сбору сведений о внутренней инфраструктуре.
CERT публиковал предупреждение об уязвимостях SSDP в распространённой библиотеке libupnp, которая использовалась множеством производителей сетевых устройств. Это показывает дополнительный риск публичной доступности UPnP: устройство может быть не только рефлектором, но и целью эксплуатации.
Какие устройства становятся SSDP-рефлекторами
В отражённых атаках могут участвовать:
- домашние маршрутизаторы;
- кабельные и DSL-модемы;
- ONT и абонентские шлюзы;
- IP-камеры;
- видеорегистраторы;
- умные телевизоры;
- медиаплееры;
- сетевые хранилища;
- принтеры;
- игровые консоли;
- домашние серверы;
- IoT-шлюзы;
- устройства автоматизации;
- устаревшее операторское оборудование.
Чаще всего устройство становится рефлектором не из-за сознательных действий владельца, а из-за ошибки производителя, старой прошивки, неправильной настройки firewall или обработки SSDP на WAN-интерфейсе.
Почему домашние маршрутизаторы особенно часто участвуют в атаке
Домашний маршрутизатор находится на границе между локальной сетью и интернетом. UPnP нужен ему для автоматического управления сетевыми функциями, включая создание правил перенаправления портов для приложений и игровых устройств.
Безопасная реализация должна принимать SSDP и UPnP-управление только со стороны LAN. Небезопасная может:
- слушать UDP/1900 на WAN;
- отвечать на unicast-запросы из интернета;
- публиковать описание устройства наружу;
- иметь одинаковые правила на LAN и WAN;
- использовать уязвимую библиотеку UPnP;
- сохранять опасное поведение после выключения функции в интерфейсе.
SSDP Reflection, SSDP Diffraction и случайные порты
В типичной SSDP Reflection-атаке ответы приходят с исходного UDP-порта 1900. Это позволяет сравнительно легко выделить вектор.
Однако известны варианты, при которых из-за особенностей реализации или трансляции адресов ответы приходят с других, в том числе высоких псевдослучайных UDP-портов. Такой трафик иногда называют SSDP diffraction или refraction.
NETSCOUT описывала атаки, в которых ответы от используемых CPE-устройств поступали не только с UDP/1900, но и с псевдослучайных исходных портов.
Из этого следует важный вывод: блокировка только исходного порта 1900 остановит распространённый вариант атаки, но не гарантирует защиту от всех SSDP-подобных ответов.
Как выглядит SSDP Amplification со стороны жертвы
Большой входящий UDP-поток
На адрес жертвы поступает множество датаграмм от маршрутизаторов и IoT-устройств.
Исходный порт UDP/1900
В классической атаке большинство пакетов приходит с порта 1900. Целевой порт зависит от исходного порта поддельного запроса.
Случайные исходные порты
В некоторых вариантах часть SSDP-ответов приходит с высоких портов, что затрудняет простое правило фильтрации.
HTTP-подобное содержимое
Хотя SSDP передаётся по UDP, сообщения имеют текстовую структуру, похожую на HTTP. В ответах могут присутствовать:
- статус ответа;
- тип найденного сервиса;
- уникальный идентификатор;
- URL описания устройства;
- сведения о сервере;
- срок кеширования информации.
Множество residential-источников
Значительная часть пакетов может приходить из сетей домашних интернет-провайдеров, поскольку рефлекторами становятся абонентские маршрутизаторы.
Ответы без поисковых запросов
Жертва получает SSDP-ответы, хотя не отправляла M-SEARCH. Для stateful-фильтрации это явный признак отражения.
Как отличить атаку от нормального SSDP
| Признак | Легитимный SSDP | SSDP Amplification |
|---|---|---|
| Область действия | Локальная сеть | Публичный интернет |
| Назначение запроса | Multicast-группа SSDP | Публичные IP устройств |
| Количество источников | Небольшое число локальных устройств | Сотни или тысячи внешних адресов |
| Наличие M-SEARCH | Ответ следует за поиском | Ответы приходят без запросов |
| Интенсивность | Низкая и периодическая | Массовый непрерывный поток |
| Порт источника | Обычно UDP/1900 внутри LAN | UDP/1900 или высокие внешние порты |
На публичном веб-сервере, не выполняющем задачи UPnP-обнаружения, большой входящий поток SSDP-ответов практически всегда является нежелательным.
Последствия SSDP Amplification
Заполнение внешнего канала
Распределённый поток может превысить пропускную способность подключения. Легитимные пакеты будут теряться до достижения веб-сервера или firewall.
Перегрузка по PPS
Множество небольших и средних ответов создаёт высокую пакетную нагрузку на маршрутизаторы, виртуальные коммутаторы и firewall.
Недоступность нескольких сервисов
Если сайт, API, DNS, VPN и почта используют один канал, атака на один адрес может повлиять на всю инфраструктуру.
Перегрузка устройства-рефлектора
Маршрутизатор или IoT-устройство тратит процессорное время и исходящую полосу на ответы. Для слабого оборудования это может привести к зависанию и потере связи владельцем.
Раскрытие информации
SSDP-ответ может сообщать модель устройства, версию UPnP, программное обеспечение и URL описания. Эти данные упрощают выбор дальнейших проверок и атак.
Эксплуатация уязвимой прошивки
Публичный SSDP увеличивает риск эксплуатации ошибок парсинга и управления. Ранее CERT и производители публиковали предупреждения о множественных переполнениях буфера в libupnp при обработке вредоносных SSDP-сообщений.
Как защитить жертву SSDP Amplification
Использовать upstream Anti-DDoS
Если поток заполняет внешний канал, локальный firewall уже не может восстановить доступность. Фильтрация должна выполняться у провайдера, на магистрали или в центре очистки.
Применяются:
- постоянная Anti-DDoS-защита;
- scrubbing center;
- операторские ACL;
- FlowSpec;
- Anycast;
- RTBH как аварийная изоляция.
Фильтровать исходный UDP-порт 1900
Если внешний сервер не должен получать SSDP, входящий трафик с исходного UDP/1900 можно блокировать на периметре.
Следует различать:
- целевой UDP/1900 — запрос к локальному SSDP-сервису;
- исходный UDP/1900 — ответ от внешнего SSDP-устройства.
Но из-за вариантов со случайными исходными портами требуется анализ содержимого, поведения и состояния UDP-трафика, а не только номера порта.
Stateful-фильтрация
Stateful firewall может пропускать SSDP-ответ только при наличии соответствующего исходящего запроса. Массовые неожиданные ответы блокируются.
При крупной атаке глубокая обработка должна выполняться на оборудовании, способном выдержать необходимый PPS.
Ограничивать фрагменты
Если в атаке появляются IP-фрагменты, защита должна учитывать пакеты, не содержащие UDP-заголовка. Полная блокировка всей фрагментации может нарушить другие легитимные сервисы, поэтому правило необходимо согласовать с архитектурой.
Сегментировать IoT
Устройства, которым требуется локальное обнаружение, следует размещать в отдельном VLAN или сегменте. Их SSDP-трафик не должен свободно распространяться по всей корпоративной сети.
Как защитить маршрутизатор или IoT-устройство
Отключить UPnP, если он не нужен
Если автоматический проброс портов и обнаружение не используются, UPnP лучше отключить.
После отключения необходимо проверить, перестало ли устройство фактически отвечать на внешние SSDP-запросы. Некоторые прошивки отключают только часть функций.
Запретить SSDP на WAN
UDP/1900 должен быть доступен только в тех локальных сегментах, где действительно требуется обнаружение.
На внешнем интерфейсе следует блокировать:
- входящие запросы на UDP/1900;
- неожиданные исходящие SSDP-ответы;
- доступ к URL описания UPnP;
- внешние обращения к управляющим сервисам;
- перенаправление SSDP между WAN и LAN.
Обновить прошивку
Производители исправляют ошибки обработки WAN-интерфейса, UPnP SDK и SSDP-парсера. Если устройство больше не поддерживается, безопаснее заменить его.
Не использовать DMZ для IoT-устройства
Функция «DMZ host» на домашнем маршрутизаторе часто перенаправляет большой объём входящего трафика на выбранное устройство. Это может случайно опубликовать SSDP и другие внутренние службы.
Проверить проброс портов
Следует удалить ненужные ручные и автоматические правила, особенно если они открывают:
- UDP/1900;
- интерфейсы управления;
- службы описания UPnP;
- медиасерверы;
- камеры и видеорегистраторы.
Отключить управление с WAN
Панель администрирования маршрутизатора не должна быть доступна из интернета без отдельной защищённой схемы.
Использовать отдельный IoT-сегмент
Камеры, телевизоры, принтеры и медиасерверы не должны находиться в одном доверенном сегменте с рабочими станциями, серверами и административными системами.
Защита SSDP в корпоративной сети
В организации может потребоваться локальное обнаружение принтеров, переговорных систем и медиоустройств. Полное отключение SSDP без анализа способно нарушить эти функции.
Безопасная схема включает:
- разрешение SSDP только внутри нужного VLAN;
- запрет UDP/1900 на интернет-периметре;
- контроль межсегментного multicast;
- ограничение IGMP proxy и multicast routing;
- изоляцию IoT;
- инвентаризацию UPnP-устройств;
- обновление прошивок;
- мониторинг внешних SSDP-ответов.
Нужно ли отключать SSDP в Windows
Windows включает компоненты SSDP Discovery для обнаружения UPnP-устройств. Microsoft указывает UDP/1900 как порт службы SSDP Discovery.
Отключение службы может быть оправдано на серверах и рабочих станциях, которым не требуется автоматическое обнаружение устройств. Однако основная защита от reflection — правильная настройка сетевого периметра.
Даже если SSDP-служба отключена на одном компьютере, маршрутизатор, камера или другое устройство в той же сети может продолжать отвечать на запросы.
Как обнаружить открытый SSDP в своей инфраструктуре
Проверки следует проводить только в отношении собственных адресов и устройств либо с явного разрешения владельца.
Источниками информации могут быть:
- инвентаризация сетевого оборудования;
- конфигурации маршрутизаторов;
- правила firewall;
- Flow Logs;
- сканирование собственных публичных диапазонов;
- события IDS/IPS;
- телеметрия интернет-провайдера;
- списки открытых SSDP-сервисов;
- журналы IoT-шлюзов;
- анализ исходящего UDP/1900.
Необходимо проверить не только наличие открытого порта, но и фактический ответ устройства на запрос с внешней стороны.
Как понять, что устройство используют как рефлектор
Основные признаки:
- рост входящих запросов на UDP/1900 с WAN;
- рост исходящих SSDP-ответов;
- обращения от множества случайных IP-адресов;
- ответы адресам, отсутствующим в локальной сети;
- увеличение загрузки маршрутизатора;
- перебои домашнего или корпоративного интернета;
- жалобы хостинг-провайдера;
- сообщения владельцев атакуемых адресов;
- рост исходящего PPS;
- появление адреса в отчётах OpenSSDP.
Характерный показатель — устройство отправляет ответы в интернет, хотя UPnP должно использоваться только внутри LAN.
Что делать при обнаружении открытого SSDP
- Заблокировать UDP/1900 на WAN. Не нарушать локальный SSDP без необходимости.
- Отключить UPnP, если он не используется.
- Обновить прошивку устройства.
- Проверить автоматический проброс портов.
- Отключить WAN-администрирование.
- Проверить DMZ host.
- Проверить IPv6. Глобальный адрес может обходить IPv4 NAT.
- Сохранить сетевую телеметрию.
- Проверить другие устройства той же модели.
- Заменить неподдерживаемое оборудование.
Национальные центры реагирования рекомендуют отключать UPnP, если он не требуется, и ограничивать SSDP/1900 и управляющие UPnP-службы со стороны недоверенных сетей.
Что делать во время SSDP Amplification-атаки
1. Определить атакуемый адрес
Необходимо понять, атакуется один сервер, подсеть, reverse proxy, DNS или сетевой канал.
2. Измерить BPS и PPS
Объём и пакетная скорость показывают, какой компонент станет узким местом.
3. Проверить порт и содержимое
Следует выделить:
- пакеты с исходным UDP/1900;
- пакеты с высоких исходных портов;
- HTTP-подобные SSDP-ответы;
- residential ASN;
- повторяющиеся заголовки;
- потоки без исходящих M-SEARCH.
4. Подключить upstream-фильтрацию
Если канал заполнен, локальная фильтрация не поможет. Трафик должен отбрасываться у оператора или в центре очистки.
5. Применить точечное правило
Классический поток можно ограничить по исходному UDP/1900. Для вариантов со случайными портами требуется сигнатура протокола или анализ поведения.
6. Сохранить телеметрию
Нужно сохранить:
- NetFlow, sFlow или IPFIX;
- небольшой PCAP-фрагмент;
- максимальный BPS;
- максимальный PPS;
- распределение исходных портов;
- крупнейшие ASN;
- время начала и изменения атаки.
7. Подготовиться к смене вектора
После блокировки SSDP атакующий может переключиться на DNS, NTP, Memcached, CLDAP, SYN Flood или HTTP Flood.
Какие данные передать Anti-DDoS-провайдеру
| Параметр | Назначение |
|---|---|
| Целевой IP или подсеть | Активация фильтрации |
| Время начала | Поиск события в телеметрии |
| Максимальный BPS | Оценка заполнения канала |
| Максимальный PPS | Оценка пакетной нагрузки |
| Исходные порты | Выявление обычного и модифицированного SSDP |
| Целевые порты | Создание точного фильтра |
| Крупнейшие ASN | Оценка источников-рефлекторов |
| PCAP-фрагмент | Проверка структуры SSDP |
| Доля фрагментов | Настройка обработки IP-фрагментации |
Как TrafficVeil помогает при SSDP Amplification
TrafficVeil полностью проксирует HTTP/HTTPS-трафик подключённых сайтов, предоставляет собственный DNS, автоматический SSL, WAF, ML-детекцию ботов, rate limiting и L7 DDoS-защиту.
Если origin принимает веб-соединения только от адресов TrafficVeil, злоумышленнику сложнее определить реальный адрес сайта и направить атаку непосредственно на него.
Для правильной изоляции необходимо:
- не публиковать IP origin в DNS;
- разрешить порты 80 и 443 только от TrafficVeil;
- настроить одинаковые ограничения для IPv4 и IPv6;
- проверить старые DNS-записи;
- закрыть технические поддомены;
- не размещать SSDP и UPnP на публичном интерфейсе origin;
- защитить остальные сервисные IP-адреса.
SSDP Amplification относится к сетевым L3/L4-атакам. Если отражённый UDP-поток направлен на известный IP и заполняет канал, WAF и HTTP rate limiting не могут очистить его.
Для такого сценария необходима upstream-фильтрация у хостинг-провайдера, оператора или специализированного Anti-DDoS-сервиса. TrafficVeil защищает прикладной веб-уровень и помогает скрыть origin, но не заменяет очистку произвольного UDP-трафика.
Типичные ошибки защиты
Считать UPnP безопасным из-за его локального назначения
Ошибка прошивки или firewall может сделать локальный SSDP доступным через WAN.
Блокировать только целевой UDP/1900
В отражённой атаке ответы приходят с исходного порта 1900 на выбранный порт жертвы.
Полагаться только на номер исходного порта
Некоторые SSDP-варианты используют высокие или случайные исходные порты.
Отключить UPnP в интерфейсе и не проверить результат
Устройство может продолжить слушать SSDP или запускать отдельный discovery-сервис.
Обновить маршрутизатор, но забыть про IoT
Камера, NAS, телевизор или медиасервер также могут отвечать на внешние SSDP-запросы.
Игнорировать IPv6
При IPv6 устройство может иметь глобальный адрес без привычной защиты IPv4 NAT.
Фильтровать только на конечном сервере
Если внешний канал уже заполнен, блокировка должна выполняться выше по сети.
Чек-лист защиты сайта и сети
- Скрыт ли реальный IP origin-сервера?
- Закрыт ли прямой доступ к origin?
- Есть ли upstream Anti-DDoS?
- Фильтруется ли входящий трафик с UDP/1900?
- Учитываются ли SSDP-ответы с высоких портов?
- Контролируются ли BPS и PPS?
- Сохраняются ли NetFlow или IPFIX?
- Проверены ли IPv4 и IPv6?
- Изолирован ли IoT-сегмент?
- Контролируется ли multicast-маршрутизация?
- Подготовлены ли контакты провайдера?
- Проверены ли соседние адреса и подсети?
Чек-лист владельца маршрутизатора или IoT
- Нужен ли UPnP этому устройству?
- Отключён ли UPnP, если он не используется?
- Закрыт ли UDP/1900 на WAN?
- Обновлена ли прошивка?
- Поддерживается ли устройство производителем?
- Отключено ли удалённое администрирование?
- Проверены ли автоматические правила проброса портов?
- Отключён ли ненужный DMZ host?
- Проверен ли публичный IPv6?
- Изолировано ли устройство в отдельном VLAN?
- Контролируется ли исходящий UDP/1900?
- Проверена ли доступность с внешней стороны?
- Настроены ли уведомления об аномальном трафике?
Вывод
SSDP Amplification использует устройства с неправильно опубликованным UPnP как отражатели UDP-трафика. Поддельный запрос M-SEARCH заставляет маршрутизатор, камеру или медиасервер отправить один или несколько ответов на IP-адрес жертвы.
Главная мера со стороны владельца устройства — не допускать SSDP на WAN. UPnP следует отключить, если он не нужен, прошивку необходимо обновлять, IoT — изолировать, а правила IPv4 и IPv6 — проверять с внешней стороны.
Жертве объёмной SSDP-атаки требуется фильтрация до точки насыщения канала. Локальный firewall, WAF и веб-сервер не смогут восстановить доступность, если отражённый поток уже исчерпал внешнюю полосу.
Полная схема защиты сайта должна объединять скрытый origin, reverse proxy, L7-фильтрацию, закрытые служебные порты и отдельную upstream-защиту от сетевых DDoS-атак.
Смежные разборы атак и защиты сайта.
- NTP Amplification и NTP Reflection DDoS
- DNS Amplification и DNS Reflection DDoS
- VPS/Cloud Botnet DDoS
- Mobile Botnet DDoS
- IoT Botnet DDoS
- Botnet-based Flood
- Carpet Bombing DDoS
- IPv6 Flood и IPv6 Neighbor Discovery Flood
- Jumbo Frame Flood и Oversized Packet Flood
- Random Packet Flood и Garbage Packet Flood
- TCP Flood, ACK Flood, SYN-ACK Flood, RST Flood, FIN Flood и PSH-ACK Flood
- GRE, ESP и IP-in-IP Flood
- IGMP Flood
- Smurf и Fraggle
- ICMP Flood и Ping Flood
- UDP Flood и UDP Fragmentation Flood
- Открытый XML-RPC
- DDoS-атака
- Как понять, что на сайт идет DDoS-атака
- Как скрыть IP сервера сайта через reverse proxy
- ТОП уязвимостей в WordPress, о которых должен знать каждый
- Топ-10 критических угроз для сайтов в 2026 году
- Киберугрозы 2026
Частые вопросы
Что такое SSDP Amplification?
Что такое SSDP Reflection?
Какой порт использует SSDP?
Какой multicast-адрес используется SSDP в IPv4?
Что такое M-SEARCH?
Чем SSDP отличается от UPnP?
Почему SSDP можно использовать для отражения?
Почему возникает усиление?
Какой коэффициент усиления имеет SSDP?
Какие устройства становятся SSDP-рефлекторами?
Должен ли SSDP быть доступен из интернета?
Достаточно ли отключить UPnP?
Можно ли блокировать исходный UDP/1900?
Что такое SSDP diffraction?
Почему важно проверять IPv6?
Поможет ли локальный firewall?
Как понять, что маршрутизатор стал рефлектором?
Как TrafficVeil помогает против SSDP Amplification?
Что делать во время атаки?
Нужно ли блокировать SSDP внутри локальной сети?
Команда TrafficVeil разрабатывает инструменты защиты сайтов от ботов, DDoS и веб-атак. Разборы ботов пишем по логам подключённых доменов и открытым данным операторов.